依靠8大核心功能
实现一衣一码、追溯、防伪和质检报告
覆盖赋码、溯源、防伪、复购全场景
01
一衣一码溯源
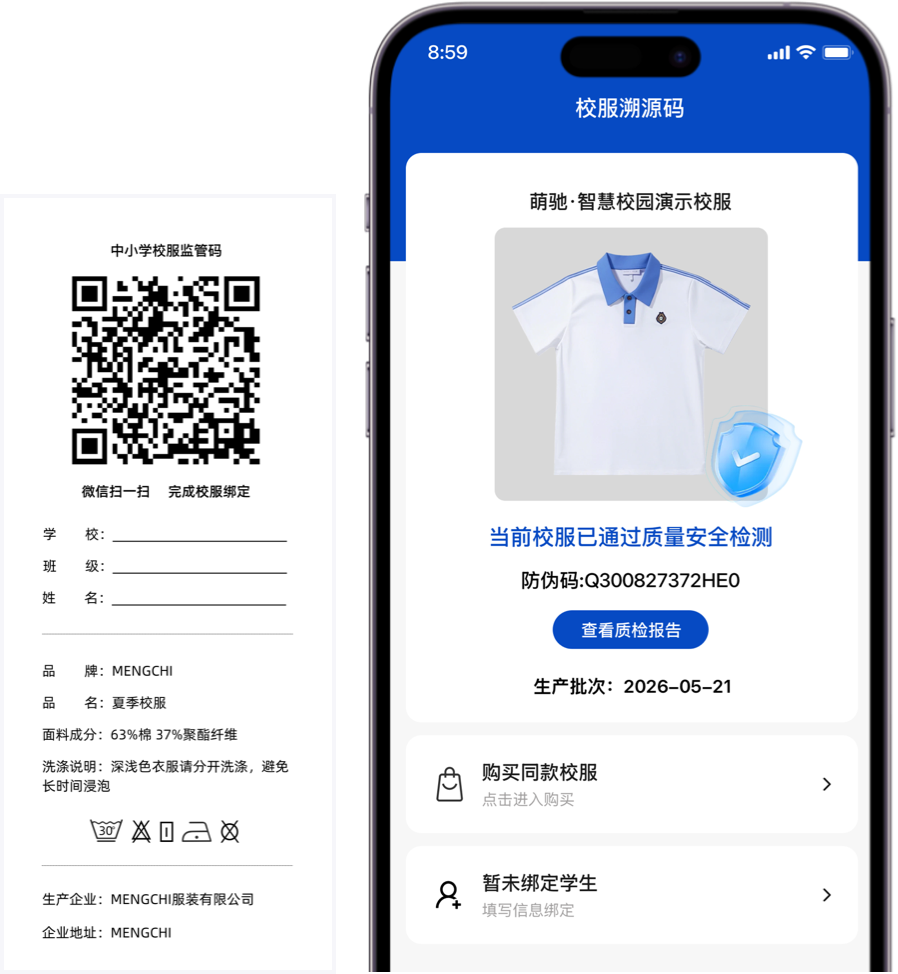
每件校服赋予唯一的OJEA+字母数字组合编码二维码,编码加密防篡改。厂商在后台创建溯源批次后,系统批量生成溯源码,通过水洗标、热转印或织标方式缝入或贴附于校服。每件校服从面料来源、生产批次到出厂信息全程可追溯,消费者扫码即可验证校服身份。
OJEA加密编码
水洗标/热转印/织标
一物一码防篡改
02
扫码查询信息
每件校服赋予唯一的OJEA+家长使用微信扫描校服上的溯源码,即可进入溯源信息页面,查看校服的完整信息:包括
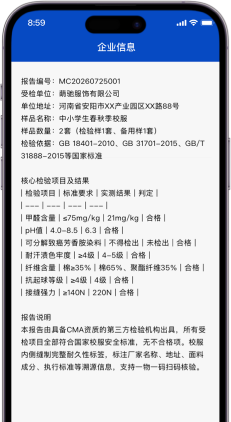
面料成分(如聚酯纤维、氨纶含量)、生产企业名称与地址、生产批次号、质检报告等。
无需下载APP,微信5.2.6及以上版本即可使用,操作简便直观。
03
质检报告在线查看
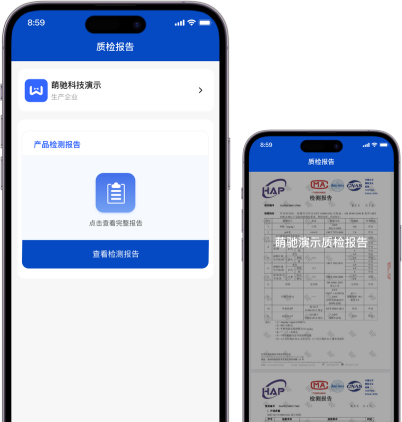
每件校服赋予唯一的OJEA+校服企业在系统后台上传由CMA、CNAS、HAP等认证机构出具的质检报告,系统自动关
联到对应批次的溯源码。家长扫码后在溯源页面即可查看该批次校服的质检报告原件,包括纤维含量、甲醛含量、pH值、可分解致癌芳香胺染料、色牢度、异味等全部检测项目
结果。信息真实可查,增强家长和学校的信任。
CMA/CNAS认证报告
全项目检测数据
GB/T 31888-2015标准
04
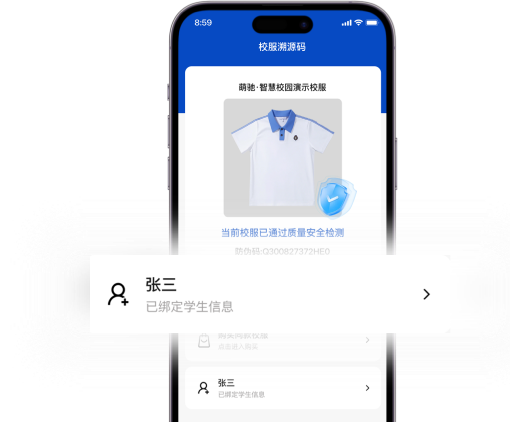
学生绑定与防混淆
每件校服赋予唯一的OJEA+校服企业在系统后台上传由CMA、CNAS、HAP等认证机构出具的质检报告,系统自动关
联到对应批次的溯源码。家长扫码后在溯源页面即可查看该批次校服的质检报告原件,包括纤维含量、甲醛含量、pH值、可分解致癌芳香胺染料、色牢度、异味等全部检测项目
结果。信息真实可查,增强家长和学校的信任。
05
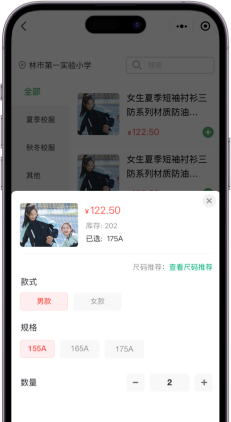
同款复购
每件校服赋予唯一的OJEA+家长扫描校服溯源码后,系统自动调出已购校服的款式信息。家长只需选择新尺码、填写收货地址、完成在线支付,即可轻松购买同款校服。整个过程无需重新搜索商品,系统自动匹配厂商商城中的对应商品,大幅简化复购流程,提升家长满意度和复购率。
06
防伪防窜货
每件校服赋予唯一的OJEA+每件校服的溯源码与供货学校进行绑定,系统自动记录码一校一学生的完整关联关系。当
校服被扫码时,系统可自动校验该码的流向是否与出厂时绑定学校一致,有效防止窜货和
假冒伪劣产品流入。校服企业可在后台实时监控每件校服的扫码记录与流向信息。
07
校服丢失寻回
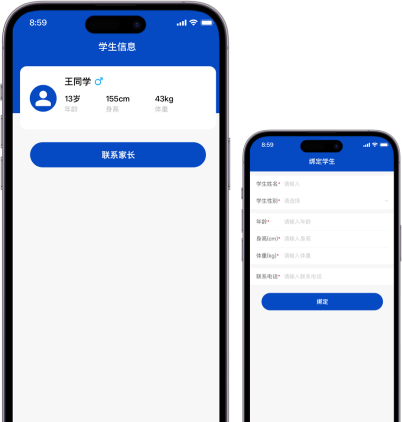
校服绑定学生信息后(仅将学生姓名、班级、必要的校园通行标识纳入采集范围,不采集未成年人的生物识别信息、家庭私密细节等非必要敏感内容)。如校服不慎遗失,如监护人已授权,可扫码联系失主
扫码查看归属信息
一键拨打联系电话
IP定位辅助查找
08
批量赋码
每件校服赋予唯一的OJEA+校服企业使用萌驰套打工具,可实现溯源码的批量生成、批量导入和批量
打印操作。系统支持单次大批量赋码,日产能高达5000万枚,扫码响应时间≤0.3秒,满足大规模生产需求。赋码完成后系统自动建立批次档案,与
质检报告、企业信息等数据关联,确保溯源数据完整性。
日产5000万枚
扫码响应≤0.3秒
批量生成/导入/打印
相关追溯体系建设工作正逐步推进
国家市场监管总局已将校服纳入追溯清单推进工作,多地已率先推行
三阶段合规时间线
第一阶段·2024年底
生产许可证管理产品
对实施生产许可证管理的重点工业产品开展质量安全追溯
第二阶段·2025年底
生产许可证+强制认证产品
对所有实施生产许可证、强制性认证管理的产品开展质量安全追溯。
第三阶段·2027年底
含校服在内的强标产品
对涉及人身健康和生命财产安全并有强制性国家标准要求的重点工业产品(含校服)开展质量安全追溯。无追溯能力的企业将被清出市场。
地方政策正在推行
省教育厅等五部门联合发文鼓励信息化手段;佛山率先试点”纺客通"平台;市监局正式发文深入推进校服质量追溯
明确要求企业落实"一物一码"源头赋码,已推动59家生产企业落实
出台《中小学校服"一市一款"工作实施方案》,明确校服内侧必须缝制质量二维码
龙胜印发《校服质量追溯体系工作方案》南澳教育局公告全面推行校服"一物一码"溯源
部分项目将质量追溯方案列入评审维度(具体以招标文件和评审规则为准)
原文霞山区:“可溯源”维度占4分(总分30分制),要求一物一码
技术优势·快速部署
金融级安全保障,7×24小时业务连续性

5000万
日产赋码量(枚)

≤0.3秒
扫码响应时间

2000+
同时在线院校

100万+
日均处理交易(笔)

ISO27001
信息安全管理认证

等保二级
数据存储方案认证

腾讯云
专有云原生架构

7×24h
业务连续性保障
客户案例 · 校服溯源码实践
截止2026年6月已服务18,235所学校、1,950家校服企业,覆盖20个省份400多个城市
浙江 · 湖州
浙江迈凯斯顿品牌管理有限公司
年产校服500万套,部署校服溯源码系统后,500多所学校同时收款,后台数据5秒级统计
50+所学校同时收款,根据当地招投标政策获溯源加分
浙江 · 湖州
优诺(山东)服装有限公司
年产校服500万套,全市学校统一收款、数据实时统计,质检报告管理规范化。
全市300+所学校同时收款,减少50+人人工线下收款
上海
上海酷乐坊服装科技有限公司
年产校服50万套,服务50所学校,2026年5月上线校服溯源码系统,解决收费和窜货问题。
50+所学校同时收款,根据当地招投标获溯源加分
定价信息
透明定价,按需付费
量大更优·30天免费试用·注册即用当天上线
0.1元/码起
✓按量收费(按码量)+SaaS按年收费两种模式可选
✓30天免费试用,不好用不收费
✓支持水洗标、热转印、织标多种赋码方式
✓包含批量赋码工具、溯源管理、防伪校验等全部功能
✓包含质检报告上传与展示功能
✓支持定制化开发(1,000元/天)
✓8人售后/客服团队支持
✓客服热线:400-0372-203
立即咨询 获取报价
校服溯源码系统常见问题
常见问题解读
校服溯源码系统是什么?

校服湖源码系统是为每件校服赋予唯一二维码(0JEA编码)的数字化管理平台。从生产赋码、出厂流通到家长扫码直看,实现全链条质量追溯。系统文持水洗标、热转印、织三种赋
码方式,扫码即可查看面料成分、生产企业、质检报告等信息。
校服溯源码怎么使用?
使用流程分5步:
第1步:校服厂商在萌驰后台创建溯源批次,录入校服信息(面料成分、企业名称、质检报告等);
第2步:使用萌驰套打工具批量生成溯源码;
第3步:将溯源码通过水洗标、热转印或织标方式缝入/贴附到校服上;
第4步:校服出厂销售给学校和家长;
第5步:家长用微信扫描校服上的溯源码,即可查看面料成分、质检报告等信息,也可绑定学生信息、一键复购同款。
校服溯源码系统多少钱?
萌驰校服溯源码系统按量收费,0.1元/码起,量大更优。同时支持SaaS按年收费模式,企业可根据自身用量选择合适的计费方式。
系统提供30天免费试用,试用期间可使用全部功能,注册即用,当天可上线。如有定制化开发需求,1,000元/天。具体报价欢迎拨打业务电话 18903725210 咨询。
校服溯源码和普通二维码有什么区别?
核心区别有以下五点:
①编码唯一性:校服溯源码采用OJEA加密编码,每件校服唯一,不可复制;
②信息深度绑定:溯源码与生产批次、面料信息、企业信息、质检报告深度关联;
③防伪功能:加密防篡改,支持流向追踪和防伪验证,可识别假冒伪劣;
④功能扩展:支持学生绑定、丢失找回、一键复购、智能尺码推荐等增值功能;
⑤合规保障:符合国家质量追溯标准要求,助力企业合规和招投标加分。
普通二维码仅具备信息跳转功能,不具备以上特性。
质检报告怎么通过溯源码查看?
查看流程很简单:
①厂商上传:校服企业在萌驰后台上传由CMA、CNAS、HAP等认证机构出具的质检报告;
②系统关联:系统将质检报告自动关联到对应批次的溯源码;
③家长查看:家长微信扫描校服溯源码,进入溯源页面即可在线查看质检报告,包括纤维含量、甲醛含量、pH值、可分解致癌芳香胺染料、色牢度、异味等全部检测项目。
质检报告信息真实可查,有效增强家长和学校的信任。
校服丢了怎么找回?
校服绑定学生信息后,如校服遗失:
①扫码查看:任何捡到校服的人扫描溯源码,即可查看校服所属学生的信息和联系电话,可直接联系归还;
②IP定位:系统支持IP定位功能,可根据扫码时的网络环境提供大致定位信息,辅助查找校服位置。
建议家长尽早将学生信息与校服溯源码绑定,以便丢失后能及时找回。同时,一衣一码的设计也让学校内同款校服不再混淆。
数据安全如何保障?
萌驰校服溯源码系统在数据安全方面做了全面保障:
① 通过ISO27001信息安全管理认证;
② 通过等保二级数据存储方案认证;
③ 数据存储在腾讯云专有云,不经过第三方;
④ 采用金融级双加密技术;
⑤ 7×24小时业务连续性保障。
⑥ 学生个人信息的收集和使用严格遵循相关法规要求,仅用于校服绑定和丢失找回等必要场景。
2027年校服合规要求是什么?
2027年合规大限是指国家市场监管总局规定的第三阶段实施时间节点:
第一阶段(2024年底):对实施生产许可证管理的重点工业产品开展追溯;
第二阶段(2025年底):对所有生产许可证+强制认证管理产品开展追溯;
第三阶段(2027年底):对涉及人身健康和生命财产安全并有强制性国家标准要求的重点工业产品(含校服)开展质量安全追溯。
到2027年底,不具备质量追溯能力的校服企业将被清出市场。建议校服企业尽早部署溯源码系统,提前完成合规准备。
未成年人信息数据隐私与安全防护
构建覆盖数据全生命周期的防护体系
萌驰智慧校园溯源码系统针对在校未成年人的个人信息,严格遵循《个人信息保护法》《未成年人保护法》《数据安全法》及教育部教育数据安全相关规范,构建覆盖数据全生命周期的防护体系,保障未成年人的信息安全与隐私权益。
一、采集环节:遵循最小必要与知情同意原则
1.仅采集实现溯源码核心功能所必需的最少信息,不收集与校园溯源场景无关的未成年人隐私内容,从源头避免过度采集。
2.所有涉及未成年人信息的采集,均提前向监护人告知数据用途、使电范围与存储期眼,在获得监护人明确的书面授权后启动信息采集流程,保障监护人的知情权与决
定权。
3.建立采集内容自名单机制,仅将学生姓名、班级、必要的校园通行标识纳入采集范围,不采集未成年人的生物识别信息、家庭私密细节等非必要敏感内容。
二、存储环节:多层加密与隔离管控
1.对所有存储的未成年人信息采用传输、存储双重加密机制,敏感字段通过国密算法进行加密处理,数据被非法获取后无法直接解密还原出有效个人信息。
2.未成年人专属数据存储区域与其他业务数据进行物理隔离,设置独立的安全访问边界,避免跨业务系统的非授权访问。
3.定期执行多副本异地备份策略,同时建立数据存储定期清理机制,当学生离校、溯源码功能终止后,在法定时限内对相关数据进行不可逆的销毁处理,不超期留存未成年人信息。
三、使用环节:权限分级与全程可追溯
1.建立“最小权限+分级授权”的访问机制,仅向经过实名认证、岗位必需的校园管理人员开放对应范围的信息访问权限,普通运维人员无权限查看完整的未成年人敏感信息。
2.引入隐私计算与去标识化技术,在进行溯源分析等数据处理操作时,对未成年人信息进行脱敏转换,在保障业务功能正常运行的同时避免原始隐私信息泄露。
3.全流程记录所有针对未成年人信息的访问、操作日志,通过数据审计技术实现每一次操作都可溯源、可审计,一旦出现异常访问行为系统将实时触发告警,第一时间处置风险。
四、共享与对外传输环节:严格审批与全程管控
1.未成年人信息不私自向第三方共享、流转,确因校园管理、应急处置等特殊场景需要对外提供的,必须经过学校管理部门、监护人双方的双重审批,且仅提供完成该事项所必需的最小范围数据。
2.所有对外传输的未成年人数据均通过加密安全通道完成,禁止通过公共社交工具、非加密邮件等方式传输未成年人敏感信息。
3.建立对外数据共享的事后跟踪机制,对第三方使用数据的场景、期限进行全程监督,确保数据仅用于审批通过的指定用途,使用完成后及时督促第三方完成数据销毁。
五、制度与应急保障
1.定期面向系统运维人员、校园管理员开展未成年人数据安全专项培训,明确未成年人信息保护的相关要求,避免人为操作失误引发的信息泄露风险。
2.制定未成年人数据安全专项应急预案,定期开展应急演练,一旦发生数据泄露等安全事件,第一时间启动止损流程,同步告知学校与监护人,并按法规要求向监管部门上报,降低事件影响。
3.每年邀请第三方合规测评机构对系统的未成年人信息防护能力进行专项安全审计,持续优化防护策略,确保所有防护措施符合国家相关法规要求与校园安全标准。
30天免费试用,不好用不收费
注册即用,当天可上线 · 0.1元/码起
业务咨询热线: 18903725210
客服服务热线: 400-0372-203
企业邮箱: ldl@weilinzhou.com